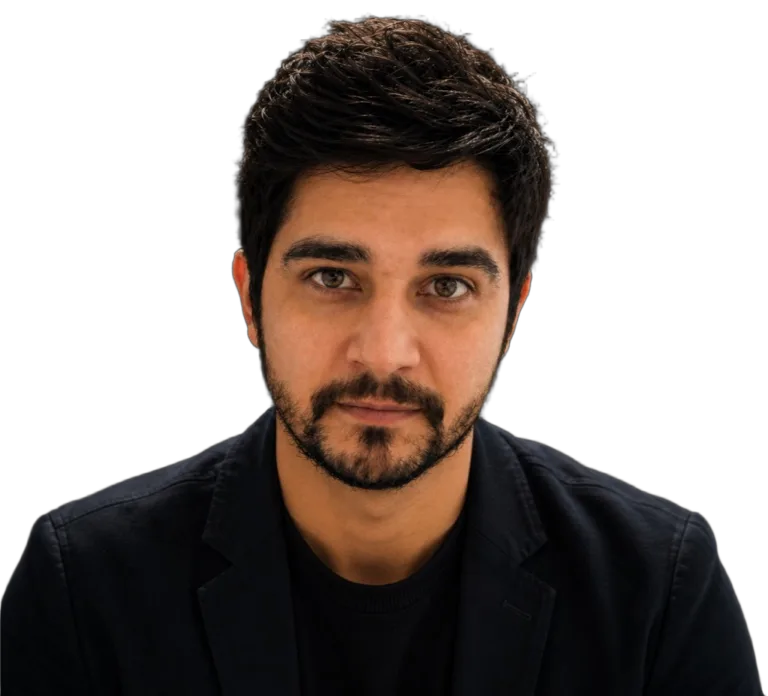
Juarez Junior
Full Stack Sênior · Mobile, backend e IA
Desenvolvedor full stack desde 2014. Usa agentes de IA especializados, MCP, embeddings e busca semântica no dia a dia.
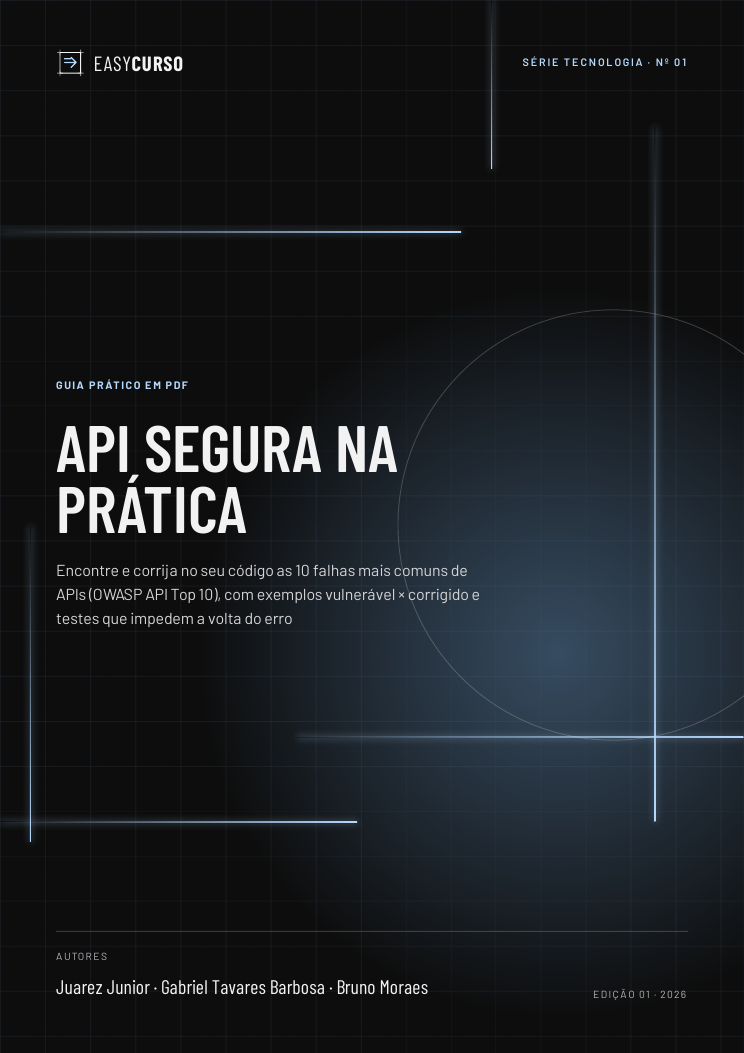
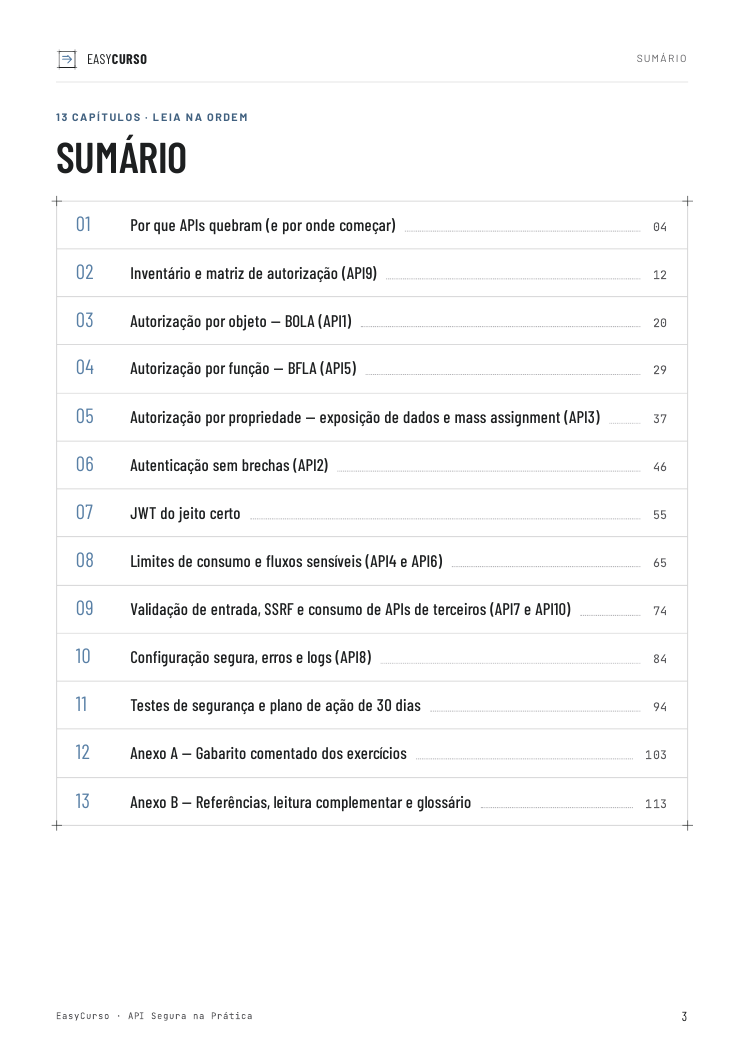
API Segura na Prática é um guia em PDF de 119 páginas, 11 capítulos e 2 anexos, escrito do ponto de vista de quem defende a própria API. Cada risco do OWASP API Security Top 10 (2023) é mostrado numa API fictícia de agendamento para pet shops, sempre no mesmo formato: código vulnerável, o que dá errado, código corrigido e o teste (Jest + Supertest) que prova a correção. Os exemplos são em Node.js/Express, e um quadro em vários capítulos traz o mecanismo equivalente em Spring, Django/DRF, Laravel e ASP.NET. Cada capítulo tem exercício e resumo; ao longo do guia há checklists e modelos prontos, e o Anexo A traz o gabarito comentado. Leia na ordem e aplique cada capítulo na sua API, ou siga o plano de 30 dias do capítulo 11. Conteúdo educativo: não substitui pentest nem auditoria.
Não. Basta entender HTTP, verbos, status code, JSON e REST. Cada conceito de segurança é explicado do zero, com exemplo de código.
Sim. O código é em JavaScript com Express, mas os conceitos valem para qualquer linguagem, e vários capítulos têm um quadro com o mecanismo equivalente em Spring, Django/DRF, Laravel e ASP.NET.
Não. A abordagem é defensiva: você revisa e corrige a sua própria API e testa só em ambiente seu, com dados fictícios. O guia lembra que atacar sistemas de terceiros pode ser crime (Lei 12.737/2012).
A edição 2023, com os riscos API1 a API10 e as mudanças em relação à lista de 2019.
Sim. Cada capítulo tem um exercício prático, e o Anexo A traz o gabarito comentado. Há também checklists e modelos de inventário, matriz de autorização, tabela de limites e política de logs.
Fala do que toca a API: minimização de dados nas respostas, o que não registrar em log e o registro de incidentes previsto pela ANPD. É conteúdo educativo, não orientação jurídica.
Nenhum material garante isso. O guia cobre as falhas mais comuns e mostra como testar as correções; para sistemas críticos, o capítulo 11 explica quando vale contratar um pentest profissional.
Logo após o pagamento você é levado a uma página com o botão de download do PDF. Guarde o link: ele também serve para baixar de novo.
Você tem 7 dias a partir da compra para pedir o reembolso integral pelo e-mail de suporte.
Encontre e corrija no seu código as 10 falhas mais comuns de APIs (OWASP API Top 10), com exemplos vulnerável × corrigido e testes que impedem a volta do erro